Luki w PHP ujawnione 21 października: co oznaczają dla strony firmowej
Juliusz Tomeczek,
Twórcy PHP opublikowali 21 października poprawki dwóch krytycznych luk. Przez te luki włamywacz może zdalnie uruchomić dowolny program na serwerze strony, bez logowania i bez znajomości żadnego hasła. PHP to język programowania, na którym działa większość stron internetowych, w tym wszystkie strony zbudowane na WordPressie. Dlatego ta wiadomość dotyczy wielu firm, które nigdy nie słyszały o PHP.
Wyjaśniam, co się stało, kto powinien zainstalować poprawkę i co może sprawdzić właściciel strony na WordPressie. Na koniec porównuję WordPressa ze stroną statyczną, bo takie strony buduję dla klientów.
Co się stało 21 października
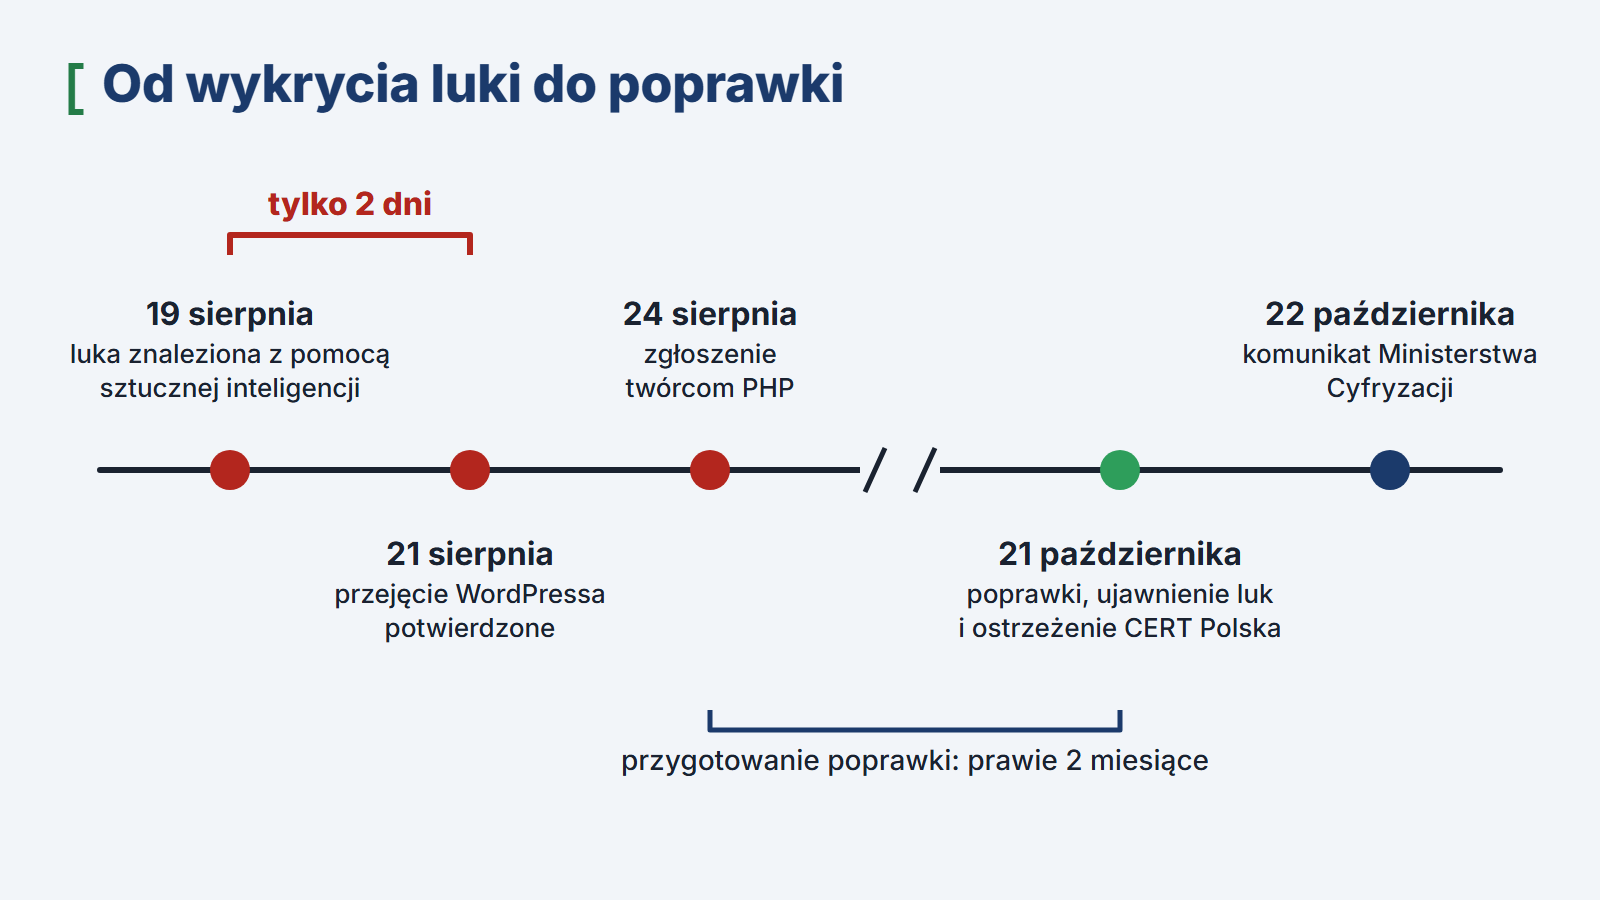
Luki wykryli badacze z firmy Wiz (otwiera się w nowej karcie), która zajmuje się bezpieczeństwem usług w chmurze. Jedną z nich znaleźli 19 sierpnia za pomocą modeli sztucznej inteligencji, a już 21 sierpnia potwierdzili, że przez nią można przejąć stronę na WordPressie bez logowania. Następnie powiadomili twórców PHP, a ci przygotowali poprawki i 21 października opublikowali je razem z opisem obu luk.
 (powiększ)
21 października, w dniu publikacji poprawek, zespół CERT Polska (otwiera się w nowej karcie) ostrzegł przed lukami i zalecił przygotować się do natychmiastowej aktualizacji, a do czasu jej instalacji, jeśli to możliwe, wyłączyć dostępne z internetu usługi oparte na PHP. Dzień później Ministerstwo Cyfryzacji (otwiera się w nowej karcie) przekazało, że luki występują we wszystkich dotychczasowych wersjach PHP, a jedyną skuteczną ochroną jest instalacja poprawionego wydania. Na czas zabezpieczania systemów Centralny Ośrodek Informatyki wyłączył część stron Biuletynu Informacji Publicznej. Amerykańska agencja do spraw cyberbezpieczeństwa CISA (otwiera się w nowej karcie) wezwała do natychmiastowej aktualizacji, a systemy, których nie da się szybko załatać, zaleciła odłączyć od internetu.
Najważniejszy wniosek dotyczy tempa, w jakim można dziś przygotować atak. Badaczom wystarczyły dwa dni, żeby od znalezienia luki dojść do potwierdzenia, że da się przez nią przejąć stronę. Przestępcy mają dostęp do takich samych modeli sztucznej inteligencji, więc po ujawnieniu luki mogą równie szybko przygotować atak. Dlatego właściciele stron nie mają już kilku tygodni na to, żeby się upewnić, że poprawka została zainstalowana.
Dlaczego luki w PHP dotyczą tak wielu firm
Według serwisu W3Techs (otwiera się w nowej karcie), który śledzi, na jakich technologiach działają witryny internetowe, z PHP korzysta 69,2% stron, dla których da się ustalić język programowania używany na serwerze. Na WordPressie, który sam jest napisany w PHP, działa 39,6% wszystkich stron w internecie. Obie liczby pochodzą z pomiaru wykonanego 25 października 2026 roku.
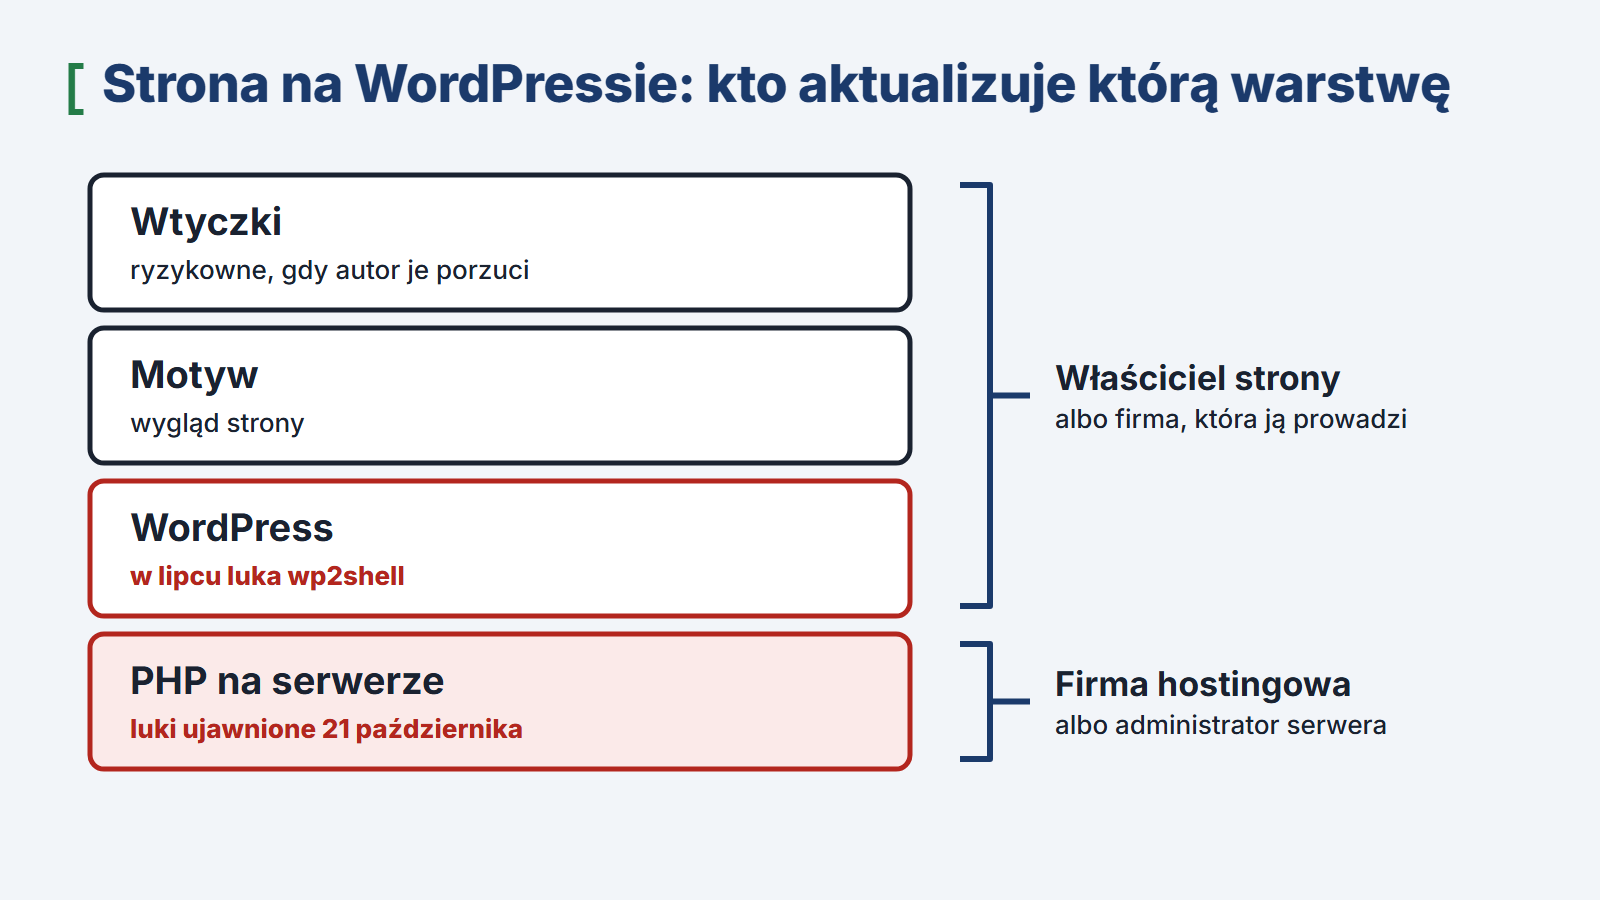
Luki tkwią w PHP, a nie w samym WordPressie. PHP działa na serwerze jako osobny program, który wykonuje kod strony. Dlatego aktualizacja WordPressa, motywu i wtyczek tych luk nie usuwa. Poprawioną wersję PHP musi zainstalować ten, kto zarządza serwerem. Jeśli strona działa na zwykłym hostingu, czyli na serwerze wynajmowanym od firmy hostingowej razem z innymi klientami, poprawkę instaluje firma hostingowa. Jeśli strona działa na własnym serwerze firmy, aktualizację instaluje sama firma albo zleca ją swojemu administratorowi.
Poprawione wersje PHP mają numery 8.5.12, 8.4.27, 8.3.36 i 8.2.35. Wersje 8.1 i starsze nie dostaną już poprawek od twórców PHP. CISA zaleca wyłączyć strony działające na tych wydaniach, jeśli nie da się ich szybko przenieść na nowszą wersję PHP.
Nie tylko PHP: WordPress i wtyczki
Luki w PHP nie są jedynym zagrożeniem dla stron na WordPressie. W lipcu 2026 roku badacze ujawnili osobną krytyczną lukę w samym WordPressie, nazwaną wp2shell. Według firmy Wiz przestępcy wykorzystywali ją do wgrywania fałszywych wtyczek, które zostawiały na serwerze tylną furtkę, czyli ukryte wejście, z którego włamywacz może skorzystać później.
Strona na WordPressie składa się z kilku warstw: PHP na serwerze, samego WordPressa, motywu i wtyczek. Każda z nich może mieć własne luki i każdą trzeba regularnie aktualizować. Szczególnie ryzykowne są wtyczki porzucone przez autorów, bo nikt już nie łata wykrytych w nich luk.
 (powiększ)
Co sprawdzić, jeśli strona Twojej firmy działa na WordPressie
- Zapytaj firmę hostingową albo sprawdź w komunikatach na jej stronie, czy po 21 października zainstalowała poprawioną wersję PHP na serwerze Twojej strony. Jeśli strona działa na własnym serwerze, zapytaj o to osobę, która nim zarządza.
- Zaktualizuj WordPressa, motyw i wszystkie wtyczki, a nieużywane wtyczki i motywy usuń.
- Sprawdź listę kont z uprawnieniami administratora i usuń konta, których nie założył nikt z Twojego zespołu ani z firmy, która prowadzi stronę.
- Upewnij się, że istnieje aktualna kopia zapasowa strony i że jest przechowywana poza jej serwerem.
- Poszukaj objawów infekcji. Wpisz w wyszukiwarce Google polecenie
site:z adresem swojej strony, na przykładsite:twojafirma.pl, i sprawdź, czy w wynikach nie ma podstron, których nikt w firmie nie tworzył. Otwórz też swoją stronę i sprawdź, czy przeglądarka nie wyświetla zamiast niej ostrzeżenia. Brak ostrzeżenia na Twoim komputerze nie oznacza jednak, że strona nigdzie nie jest blokowana. Część dostawców internetu ma własne filtry bezpieczeństwa, a ostrzeżenie takiego filtra widzą tylko abonenci dostawcy, który go stosuje. Jeśli masz internet od innego dostawcy, tego ostrzeżenia nie zobaczysz. Dlatego o problemie często jako pierwsi informują Cię klienci, którzy mają internet od dostawcy blokującego stronę. Jeśli strona jest podłączona do Google Search Console, czyli bezpłatnego narzędzia Google dla właścicieli stron, sprawdź tam też komunikaty o problemach z bezpieczeństwem. - Jeśli znajdziesz ślady włamania, zgłoś incydent do CERT Polska przez formularz na stronie incydent.cert.pl (otwiera się w nowej karcie) i poproś o pomoc osobę, która zna się na czyszczeniu zainfekowanych stron. Samo usunięcie widocznych objawów zwykle nie wystarcza, bo tylna furtka może zostać na serwerze.
Z praktyki
Ostatnio zawiadomiłem dwie zaprzyjaźnione firmy, że ich strony na WordPressie zostały zainfekowane, choć sam nimi nie administruję. Na jednej z nich ktoś umieścił ukrytą podstronę z reklamą leków. Tej podstrony nie było ani w menu, ani na liście stron w panelu administracyjnym. Filtr bezpieczeństwa dużego dostawcy internetu blokuje już całą tę witrynę jako podejrzaną, więc abonenci tego dostawcy zamiast niej widzą ostrzeżenie.
Witrynę z reklamą leków zainfekowano na długo przed ujawnieniem luk w PHP, więc nie przypisuję tej infekcji nowym lukom. Nie wiem, w jaki sposób włamano się na drugą z tych stron. W obu przypadkach właściciele dowiedzieli się o problemie dopiero ode mnie, bo nikt nie sprawdzał regularnie bezpieczeństwa ich stron.
Strona statyczna: czym jest i czego nie załatwia
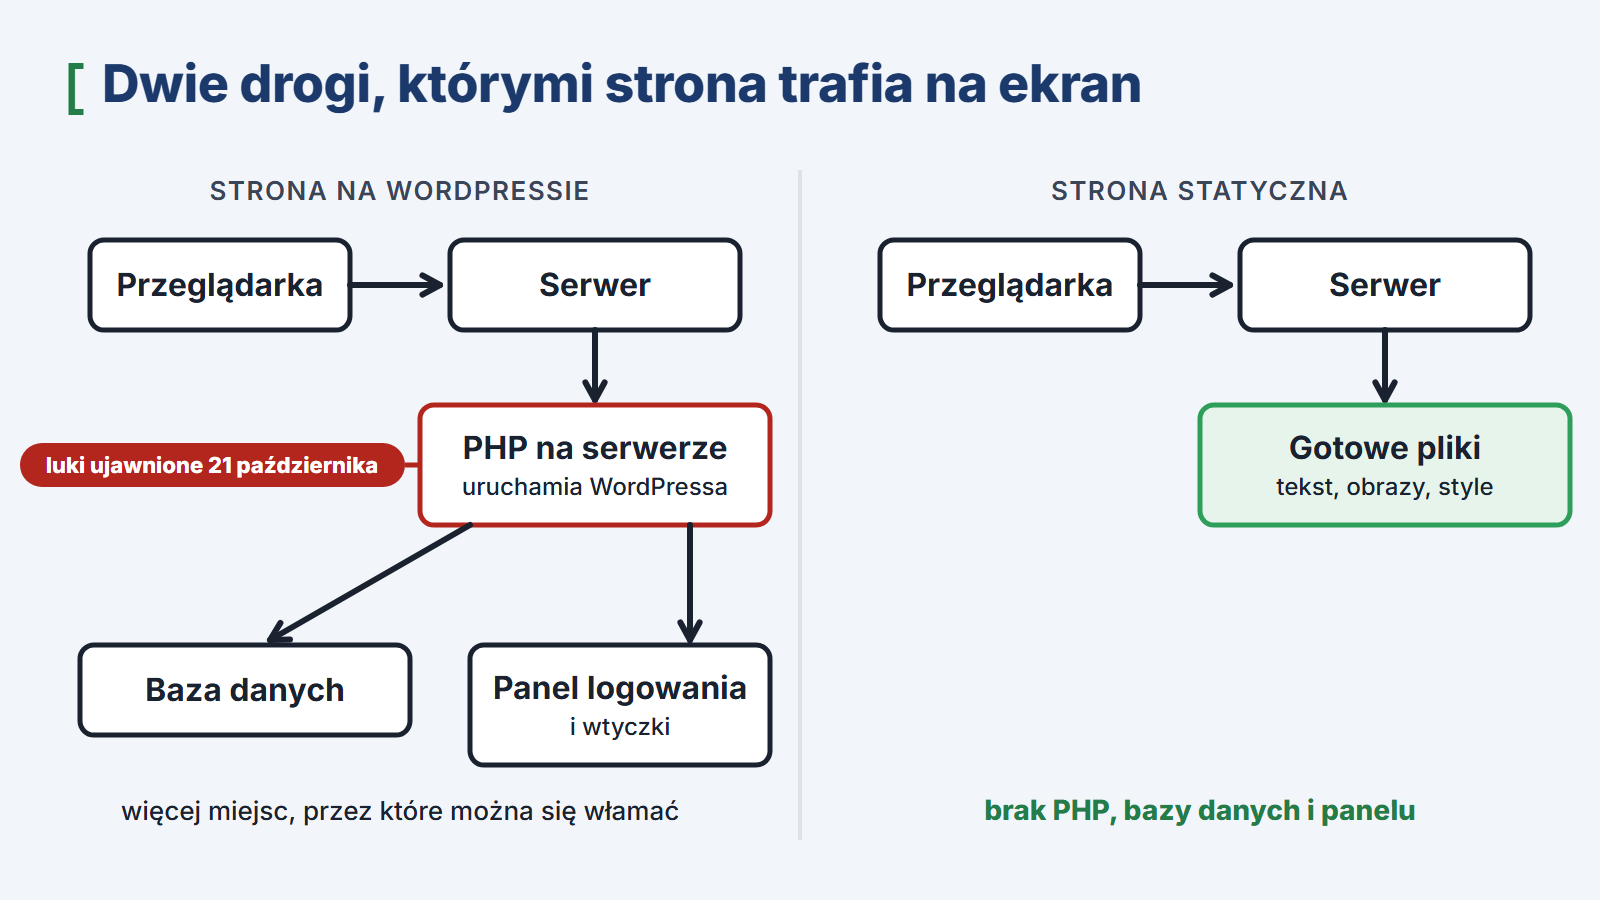
Strona statyczna to zestaw gotowych plików, w których zapisano teksty, obrazy i wygląd poszczególnych podstron. Pliki powstają przy każdej zmianie treści, zanim ktokolwiek otworzy stronę, a serwer wysyła wszystkim odwiedzającym te same gotowe pliki. Gdy ktoś otwiera stronę, serwer nie uruchamia żadnego programu w PHP, a strona statyczna w ogóle nie korzysta z bazy danych. Strona nie ma też panelu logowania.
 (powiększ)
Z tego wynikają dwie rzeczy. Po pierwsze, luki w PHP ujawnione 21 października nie dotyczą samej strony statycznej, bo przy jej wyświetlaniu PHP się nie uruchamia. Jeżeli jednak na tym samym serwerze działa PHP dla innych witryn albo usług, trzeba na nim zainstalować poprawioną wersję PHP, bo włamywacz, który przejmie serwer przez inną witrynę, może podmienić także pliki strony statycznej. Po drugie, włamywacz ma znacznie mniej miejsc, przez które mógłby się dostać do środka, bo na stronie nie ma formularza logowania, w którym dałoby się zgadywać hasła, ani wtyczek, które ktoś zapomniał zaktualizować.
Strona statyczna nie jest jednak w pełni odporna na ataki. Nadal stoi na serwerze, który trzeba aktualizować, a jeśli ma formularz kontaktowy, wiadomości z niego obsługuje osobny program, który też wymaga opieki. Aktualizacji wymagają również narzędzia, którymi buduje się stronę.
Z kolei WordPress ma swoje zalety. Sprawdza się, gdy kilka osób w firmie samodzielnie i regularnie publikuje treści albo gdy strona jest sklepem z wieloma produktami. Strona statyczna lepiej pasuje firmom, które publikują rzadko albo wolą zlecić publikowanie komuś z zewnątrz. Jeśli taka firma ma stronę na WordPressie, do panelu administracyjnego zagląda rzadko albo wcale. Panel jest wtedy dla firmy przede wszystkim kolejnym miejscem, przez które można się włamać, a sam WordPress kolejnym programem, który trzeba aktualizować.
Jak pracuję
Witryny klientów buduję jako strony statyczne w Astro (otwiera się w nowej karcie), narzędziu do tworzenia stron internetowych. W ramach stałej współpracy publikuję nowe teksty i wprowadzam zmiany, o które prosi klient, a poza tym dbam o serwer strony i jej formularze. Zakres tej współpracy opisuję na stronie Strony internetowe dla firm.
Jeśli strona Twojej firmy działa na WordPressie i nie wiesz, w jakim jest stanie, mogę przeprowadzić jej audyt. Sprawdzę, czy strona nie jest zainfekowana, czy filtry bezpieczeństwa jej nie blokują i czy WordPress, motyw, wtyczki oraz PHP są aktualne, a potem wskażę, co trzeba poprawić. Napisz do mnie przez formularz kontaktowy.
Pytania i odpowiedzi
Czy aktualizacja WordPressa usuwa luki w PHP ujawnione 21 października? Nie. Luki tkwią w PHP, czyli w programie działającym na serwerze, więc usuwa je dopiero poprawiona wersja PHP, którą instaluje firma hostingowa albo administrator serwera.
Jak sprawdzić, czy moja strona działa na poprawionej wersji PHP? Najprościej zapytać firmę hostingową. Wiele firm hostingowych pokazuje też wersję PHP w panelu klienta. Poprawione wersje to 8.5.12, 8.4.27, 8.3.36 i 8.2.35 oraz ich późniejsze wydania.
Czy strona statyczna jest całkowicie odporna na ataki? Nie jest. Przy wyświetlaniu strony statycznej nie uruchamia się PHP, strona nie korzysta z bazy danych i nie ma panelu logowania, więc miejsc do włamania jest znacznie mniej niż przy stronie na WordPressie. Serwer i formularze nadal jednak wymagają stałej opieki.
Co zrobić, gdy przeglądarka albo dostawca internetu ostrzega przed moją stroną? Takie ostrzeżenie jest znakiem, że strona mogła zostać zainfekowana. Najlepiej od razu poprosić o pomoc osobę, która zna się na czyszczeniu stron po włamaniu. Taka osoba sprawdzi, czy w plikach strony jest złośliwy kod. Jeśli tak, usunie go i załata lukę, przez którą doszło do włamania. Gdy strona okaże się czysta albo zostanie oczyszczona, trzeba poprosić o jej ponowne sprawdzenie. Do kogo skierować tę prośbę, zależy od tego, skąd pochodzi ostrzeżenie. Jeśli ostrzeżenie pochodzi od filtra dostawcy internetu, prośbę kieruje się do tego dostawcy. Jeśli ostrzega sama przeglądarka, prośbę wysyła się do firmy, która prowadzi dla tej przeglądarki listę niebezpiecznych stron. Chrome korzysta z listy prowadzonej przez Google, dlatego gdy ostrzega ta przeglądarka, o ponowne sprawdzenie prosi się w Google Search Console. Ostrzeżenie zwykle znika dopiero wtedy, gdy ponowne sprawdzenie potwierdzi, że strona jest czysta.
Tematy:
- Strony internetowe
Ten tekst powstał z użyciem narzędzi sztucznej inteligencji, bo tak pracuję na co dzień i tego uczę. Każde twierdzenie w nim sprawdziłem i odpowiadam za nie z imienia i nazwiska. Rysunki w tym dziale powstały tak samo: są wektorowe, napisane jako kod przy tej samej pomocy. Zrzuty ekranu pokazują prawdziwe programy i robię je sam.
Juliusz Tomeczek, JT CONSULTING